Für Webseitenbetreiber gibt es eine Reihe von Gründen, sich dieser Entwicklung schnellstmöglich anzupassen, um für User weiterhin vertrauenswürdig zu bleiben.
Verwendung von HTTPS-Seiten zum Erfassen vertraulicher Informationen
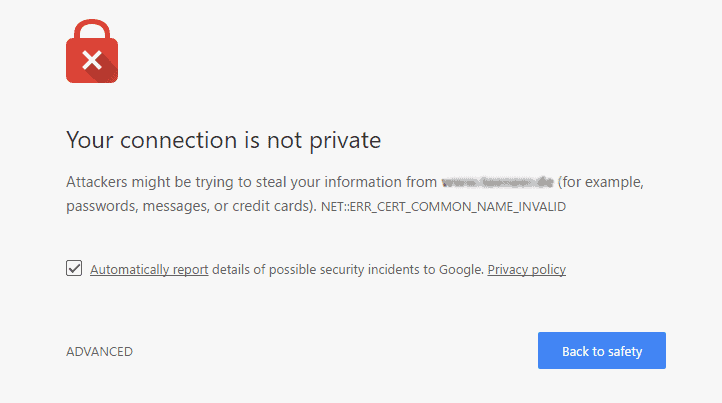
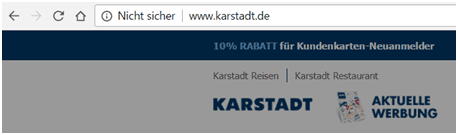
HTTPS-Verbindungen machen eine verschlüsselte Verbindung zwischen Server und Client möglich, erhöhen also die Sicherheit bei der Übertragung wichtiger, sensibler Daten. Daher sollten Webseitenbetreiber verhindern, dass Chrome-Nutzer:innen beim Besuch ihrer Seite ein „Nicht sicher“ („Not secure“) in der Adressleiste angezeigt wird. Eine sichere Verbindung ist aus Datenschutzsicht wichtig und stärkt das Vertrauen auf Formular- und Kassenseiten. Wird dem potenziellen Kunden allerdings eine nicht sichere Verbindung angezeigt, so wird dieser ggf. abgeschreckt und erkundigt sich womöglich nach Alternativen bei der Konkurrenz.
Es empfiehlt sich, die gesamte Website zu verschlüsseln, einschließlich der Seiten mit Eingabefeldern für Passwörter und Kreditkarteninformationen. So sind alle übertragenen Daten geschützt, was für Sie und Ihre Kund:innen mehr Sicherheit bedeutet, und das Nutzererlebnis bleibt einheitlich.
Sie möchten Ihre Website zukünftig sicherer gestalten, aber es mangelt an der technischen Umsetzung? Das Rheinwunder-Team hilft gerne bei der Einrichtung einer SSL-Verschlüsselung und der Umstellung Ihrer Website von http:// auf https://.